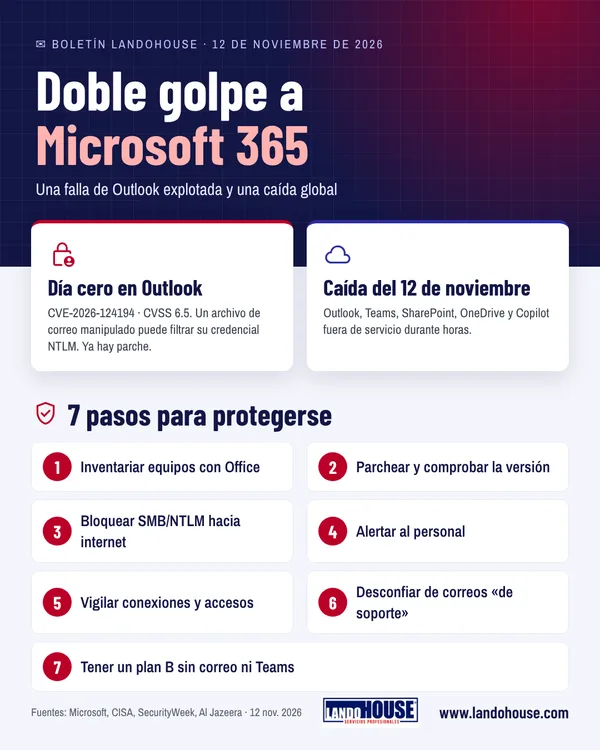
- Una falla de Outlook para Windows (CVE-2026-124194) se está explotando: abrir un archivo de correo manipulado puede filtrar la credencial de red del usuario. El parche ya existe.
- El 12 de noviembre, una caída de Microsoft 365 dejó a miles de organizaciones sin Outlook, Teams ni Copilot durante varias horas.
- No hay indicios públicos de que ambos hechos estén relacionados.
- Lo que protege a una empresa en los dos casos es el parcheo verificado y un plan de continuidad para servicios en la nube.
Introducción
Microsoft 365 tuvo una semana difícil. El 10 de noviembre, Microsoft corrigió una vulnerabilidad de Outlook que, según la propia compañía, ya se está usando en ataques reales. Dos días después, el jueves 12 de noviembre, una caída dejó a miles de organizaciones sin correo, Teams ni Copilot durante varias horas.
Son dos hechos distintos, pero enseñan lo mismo: la mayoría de empresas depende de una sola plataforma para comunicarse y trabajar, y necesita tanto mantenerla protegida como saber operar cuando falla.
La falla de Outlook (CVE-2026-124194)
- Qué es: Microsoft la clasifica como suplantación (spoofing), de severidad moderada y con un puntaje CVSS de 6.5. Outlook no advierte al usuario antes de una acción potencialmente insegura.
- Requiere interacción: Microsoft indica que la explotación requiere que el usuario abra el archivo. La vulnerabilidad no se activa simplemente con la vista previa del mensaje.
- Productos afectados: Microsoft 365 Apps for Enterprise, Office LTSC 2021 y Office LTSC 2024, en 32 y 64 bits, en Windows.
- Versiones corregidas: LTSC 2021: 16.0.14334.21048; LTSC 2024: 16.0.17932.21140. Para Microsoft 365 Apps, siga la guía de versiones de seguridad de Office enlazada en el aviso de Microsoft.
- Fechas: corregida en las actualizaciones de seguridad del 10 de noviembre de 2026. Ese mismo día, la agencia de ciberseguridad de EE. UU. (CISA) la incluyó en su catálogo de vulnerabilidades explotadas, con plazo al 24 de noviembre para las agencias federales.
- Lo que no se sabe: Microsoft no ha dicho quién la explota, contra quién ni a qué escala.
¿Cómo funciona el ataque?
- Archivo manipuladoEl atacante envía un archivo de mensaje de Outlook (.msg) especialmente manipulado.
- EngañoConvence a la víctima de abrirlo en una versión vulnerable de Outlook.
- Conexión sin avisoOutlook se conecta a una ubicación de red controlada por el atacante, sin mostrar la advertencia habitual.
- Credencial expuestaEn ese proceso puede quedar expuesto el hash NTLMv2 del usuario, que el atacante podría usar para intentar autenticarse como la víctima.
¿Por qué debemos prestar atención?
No se trata de un correo de phishing tradicional. Basta con abrir un archivo de apariencia legítima para poner en riesgo información de autenticación de Windows. Y aunque Microsoft la califica como «moderada», la explotación está confirmada: trátela como prioridad de parcheo.
La caída de Microsoft 365
- Cuándo: los reportes se dispararon cerca de las 11:39 a. m., hora de Guatemala (12:39 p. m. en Nueva York), del jueves 12 de noviembre.
- Qué falló: Outlook y Exchange Online, Teams, SharePoint, OneDrive y Microsoft 365 Copilot, entre otros servicios.
- Magnitud: Downdetector registró cerca de 130,000 reportes sobre Outlook en el momento de mayor impacto, que bajaron a unos 77,000 hacia la 1:00 p. m., hora de Guatemala.
- Causa: según Microsoft, varios servidores quedaron fuera de servicio de forma inesperada y sobrecargaron al resto de su infraestructura; no se debió a un aumento de tráfico.
- Estado: al cierre de esta edición, Microsoft no había dado una hora estimada para el restablecimiento completo.
No hay indicios públicos de que la caída esté relacionada con la falla de Outlook ni de que se trate de un ataque.
Qué significa para su empresa
Parchear no es lo mismo que estar parcheado. Los reportes de la consola de despliegue suelen mostrar que la actualización «se envió», no que cada equipo tenga la versión correcta. En una falla que ya se explota, esa diferencia importa.
La credencial es el objetivo. Esta falla no instala programas maliciosos: busca la credencial de red del usuario para luego hacerse pasar por él. Por eso conviene limitar el uso de NTLM y vigilar los accesos, no solo instalar el parche.
La nube también se cae. Contratar Microsoft 365 traslada la operación del servicio, pero no la responsabilidad de seguir atendiendo clientes. Un plan de continuidad debe responder qué hace la empresa cuando el correo y Teams no están.
Si mañana su equipo pasa cuatro horas sin correo ni Teams, ¿sabe por dónde se comunica?
«La seguridad de una organización no depende únicamente de proteger el perímetro. También debemos proteger las identidades, las credenciales y cada interacción que pueda convertirse en una puerta de entrada para un atacante. La gestión de vulnerabilidades no puede esperar a que ocurra un incidente.»
— Ruben Castillo, CAIO · LandoHOUSE
✅ Bonus: 7 pasos para proteger su empresa hoy
Los primeros cinco pasos atienden la falla de Outlook; los dos últimos, la caída. Son medidas reconocidas de buenas prácticas (ISO/IEC 27001, NIST CSF) que sirven también para incidentes futuros.
- InventariarIdentifique todos los equipos Windows con Microsoft 365 Apps, Office LTSC 2021 o LTSC 2024.
- Parchear y comprobarAplique cuanto antes las actualizaciones de seguridad de Microsoft de noviembre de 2026 y verifique el número de versión instalado en cada equipo, sin fiarse solo del reporte de la consola de despliegue. Sostenga después una gestión de vulnerabilidades y actualización continua, no solo reactiva.
- Proteger credenciales e identidadesRevise las políticas de autenticación NTLM y restrínjalo donde sea posible; bloquee en el firewall el tráfico SMB saliente (TCP 445) y otras conexiones salientes innecesarias, y considere el grupo «Protected Users» para las cuentas privilegiadas. Refuerce las identidades con autenticación multifactor (MFA) y controles adicionales, como el acceso condicional. Son medidas generales contra el robo de credenciales, no una solución alternativa publicada por Microsoft para esta falla.
- Alertar al personalPida no abrir archivos .msg de procedencia desconocida o inesperada, aunque parezcan venir de un contacto conocido, y reportarlos a TI.
- VigilarRevise las conexiones salientes de Outlook hacia destinos desconocidos y los inicios de sesión anómalos. Si sospecha exposición, cambie la contraseña de la cuenta afectada.
- Desconfiar durante la caídaLas interrupciones atraen correos falsos de «verifique su cuenta» o «restablezca Microsoft 365». Consulte el estado solo en el Centro de administración de Microsoft 365 (Estado del servicio) o en la cuenta oficial Microsoft 365 Status.
- Tener un plan BDefina un canal alterno de comunicación, una lista de contactos fuera de línea y procedimientos para operar sin correo ni Teams. Documente el impacto de hoy para evaluar créditos del acuerdo de nivel de servicio y actualizar su plan de continuidad.
Consejo profesional
Pida evidencia, no confirmaciones. Solicite a TI o a su proveedor un reporte con el número de versión de Office por equipo y la fecha de verificación. Es la forma más rápida de saber si la empresa está protegida, y la que pediría un auditor.
También hoy: Jensen Huang deja la dirección de Nvidia
Nvidia informó a la Comisión de Bolsa y Valores de EE. UU. (formulario 8-K del 12 de noviembre de 2026) que Jensen Huang renunció como director ejecutivo con efecto inmediato, tras 33 años al frente de la empresa. Colette Kress, directora financiera, asume como directora ejecutiva interina mientras la junta busca un sucesor, y Harvey C. Jones pasa a ser el primer presidente de la junta en la historia de la compañía. El comunicado no menciona razones. Los resultados del tercer trimestre se mantienen para el 17 de noviembre.
Lectura para la junta directiva: la dependencia de una persona clave también es un riesgo tecnológico. Si su estrategia de inteligencia artificial descansa en un solo proveedor, revise el plan de continuidad con ese proveedor.
Preguntas frecuentes
¿Qué es CVE-2026-124194?
Es una vulnerabilidad de suplantación en Outlook para Windows, con puntaje CVSS de 6.5. Si la víctima abre un archivo de mensaje manipulado, Outlook se conecta a un servidor del atacante sin advertirlo, lo que puede exponer el hash NTLMv2 del usuario. Microsoft confirma que ya se explota y publicó el parche el 10 de noviembre de 2026.
¿Basta con previsualizar un correo para ser atacado?
No. Según el aviso, la víctima debe abrir el archivo; el panel de vista previa de Outlook no es una vía de ataque.
¿Qué versiones están corregidas?
Office LTSC 2021 a partir de la versión 16.0.14334.21048 y Office LTSC 2024 a partir de la 16.0.17932.21140. Para Microsoft 365 Apps for Enterprise, la versión correcta se consulta en la guía de versiones de seguridad de Office que enlaza Microsoft.
¿Me afecta si uso Outlook en el teléfono o en el navegador?
El aviso de Microsoft se refiere a las aplicaciones de escritorio de Office para Windows. Aun así, conviene mantener actualizados todos los dispositivos.
¿La caída de Microsoft 365 fue un ciberataque?
Microsoft atribuyó la caída a servidores que quedaron fuera de servicio de forma inesperada. No hay indicios públicos de un ataque ni de relación con la falla de Outlook.
¿Basta con instalar el parche?
Hay que instalarlo y confirmar la versión en cada equipo. Limitar NTLM, bloquear las conexiones salientes innecesarias, reforzar las identidades con MFA y vigilar los accesos reduce el riesgo de fallas parecidas en el futuro.
¿Es un phishing común?
No exactamente. No basta con desconfiar de enlaces: abrir un archivo .msg de apariencia legítima en una versión vulnerable de Outlook puede exponer el hash NTLMv2 de Windows del usuario.
¿Sabe si su organización ya está protegida?
Le ayudamos a verificar el parcheo, endurecer la autenticación y preparar un plan de continuidad para Microsoft 365, con un responsable de seguridad que responda ante la gerencia.
Fuentes y verificación
Boletín editorial de LandoHOUSE elaborado a partir de Cybersecurity News y Mashable, y contrastado con:
- Cybersecurity News — Active exploitation of Outlook 0-day vulnerability (12/11/2026)
- SecurityWeek — Exploited Outlook zero-day among 1,094 flaws patched by Microsoft (11/2026)
- Suped — Microsoft patches actively exploited Outlook desktop flaw CVE-2026-124194 (10/11/2026)
- SecNews — CVE-2026-124194: active exploit in Outlook exposes NTLMv2 hash
- Al Jazeera — Microsoft outage hits tens of thousands of users (12/11/2026)
- Variety — Outlook outage: Microsoft's email service goes down (12/11/2026)
- XDA Developers — Microsoft is suffering a major outage (12/11/2026)
- Mashable — Microsoft outage affecting 365, Teams, Outlook and Copilot (12/11/2026)
- NVIDIA — Form 8-K ante la SEC: NVIDIA Announces CEO Transition (12/11/2026)
Mashable no pudo consultarse directamente; los datos de la caída se confirmaron con Al Jazeera, Variety y XDA Developers. La noticia de Nvidia se verificó en el formulario 8-K presentado ante la SEC. Las cifras de Downdetector reflejan reportes de usuarios, no usuarios afectados. Contenido informativo; no sustituye la asesoría técnica para su entorno.