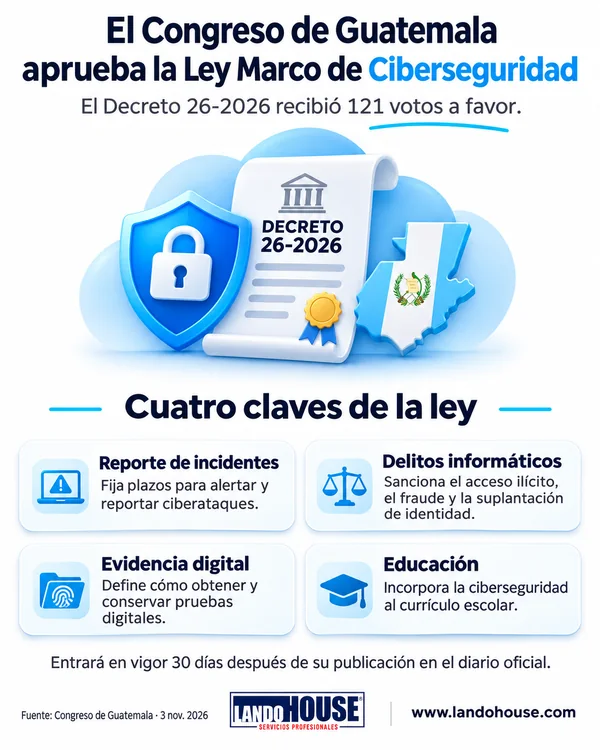
- El Congreso aprobó el 3 de noviembre, de urgencia nacional, la Ley Marco de Ciberseguridad (iniciativa 6347, Decreto 26-2026), con 121 votos a favor y 10 en contra.
- Crea el Consejo Nacional de Ciberseguridad, la Dirección Nacional de Ciberseguridad y un centro nacional de respuesta a incidentes (Cric-gt).
- Tipifica delitos informáticos, fija reglas para la evidencia digital y ordena llevar la ciberseguridad al Currículo Nacional Base.
- Aún no está vigente: falta la sanción del Ejecutivo y la publicación en el Diario de Centro América.
Introducción
Guatemala ya tiene, en el papel, su primera ley integral de ciberseguridad. En la noche del martes 3 de noviembre de 2026, el Congreso de la República aprobó de urgencia nacional la Ley Marco de Ciberseguridad, contenida en el Decreto 26-2026, con 121 votos a favor y 10 en contra.
La norma, de 96 artículos, crea una institucionalidad nacional para prevenir y responder a ciberataques, tipifica delitos informáticos, ordena cómo obtener y valorar la evidencia digital y lleva la ciberseguridad a las aulas. Para las empresas y las instituciones públicas, marca el paso de la ciberseguridad como «buena práctica» a la ciberseguridad como tema jurídico y de gobierno corporativo.
Contexto: de iniciativa a decreto
La iniciativa 6347 se presentó en febrero de 2024 y recibió dictamen favorable de la Comisión de Asuntos de Seguridad Nacional en 2025. En abril de 2026, tras llegar a segunda lectura, volvió a la comisión para afinar los mecanismos interinstitucionales; el presidente Bernardo Arévalo advirtió entonces que los sistemas públicos se construyeron sin protecciones adecuadas y que «el ciberespacio no tiene geografía».
Ese mismo año, una serie de ataques puso el tema en la agenda: el hackeo a la Digecam (control de armas), el incidente en la plataforma Tu Empleo del Ministerio de Trabajo y ataques a la Corte de Constitucionalidad, universidades y otras instituciones. En octubre, la comisión emitió un nuevo dictamen (01-2026) y el proyecto pasó a llamarse Ley Marco de Ciberseguridad, al ampliar su alcance a lo administrativo, penal, procesal, preventivo y educativo.
El 3 de noviembre, una moción privilegiada obtuvo 109 votos (se necesitaban 107) para tramitarla de urgencia nacional, en un solo debate. Tras aprobar los artículos y sus enmiendas, el pleno votó la redacción final: 121 a favor y 10 en contra. Varios diputados cuestionaron la rapidez y pidieron más tiempo para revisar las enmiendas.
Qué establece la ley
- Consejo Nacional de Ciberseguridad (Conciber): presidido por el presidente de la República, con los ministros de Gobernación, Relaciones Exteriores, Defensa, Finanzas y Comunicaciones, y el secretario de Inteligencia Estratégica. Toma las decisiones estratégicas.
- Dirección Nacional de Ciberseguridad (Diciber): órgano técnico-operativo adscrito a Gobernación: políticas, estrategias, protocolos y coordinación de la prevención y respuesta.
- Centro de Respuesta a Incidentes (Cric-gt): atiende y coordina la respuesta a incidentes a nivel nacional. Debe estar operando dentro de los 18 meses posteriores a la entrada en vigor.
- Ciberdefensa separada: el Ministerio de la Defensa tendrá una unidad especializada, distinta de la ciberseguridad civil.
- Delitos informáticos: entre ellos, interceptación ilícita de datos (5 a 8 años), ataques a la integridad de datos (5 a 7) y de sistemas (5 a 8), apropiación de identidad (2 a 4, o 3 a 6 si se vulneran medidas de seguridad) y abuso de dispositivos (3 a 6). Las penas suben si se afecta infraestructura crítica.
- Evidencia digital y debido proceso: los registros de sistemas requieren orden judicial que precise qué datos, medios, personal y tiempo; revisar un equipo no autoriza a entrar en otras cuentas conectadas. Para interrumpir servicios financieros críticos, el juez debe pedir antes un informe técnico al Banguat o a la SIB.
- Investigación especializada: fiscalía especializada en el Ministerio Público, la Red 24/7 Guatemala para cooperación internacional, una unidad de informática forense en el Inacif y órganos jurisdiccionales especializados.
- Educación y participación: el Mineduc incorporará la ciberseguridad al Currículo Nacional Base, y se crea una Mesa Técnica con sector público, privado, academia y sociedad civil.
Lo que falta para que rija
- Aprobada por el Congreso: 3 de noviembre de 2026, de urgencia nacional (Decreto 26-2026).
- Sanción del Ejecutivo: el presidente puede sancionarla o devolverla con observaciones (veto).
- Publicación en el Diario de Centro América: a partir de ahí corre el plazo de entrada en vigor que fije el propio decreto.
- Reglamentos y puesta en marcha: Diciber, Cric-gt (hasta 18 meses), fiscalía y unidades especializadas.
El texto final, con las enmiendas aprobadas en el pleno, aún no se ha publicado. Por eso, detalles como los plazos exactos de reporte de incidentes o las obligaciones específicas de cada sector deben confirmarse en la versión oficial. El sector privado, a través del CACIF, pidió aprobarla con enmiendas técnicas y advirtió que, sin ellas, podría enfrentar acciones de inconstitucionalidad, dificultar la adhesión al Convenio de Budapest sobre ciberdelincuencia y chocar con la ley contra el lavado de dinero.
Qué significa para Guatemala
Primero, cierra un vacío. Hasta ahora, el Código Penal solo cubría parcialmente algunos delitos informáticos y el país no tenía una autoridad nacional ni un centro de respuesta con mandato legal. La ley da nombre, responsable y procedimiento a algo que hasta hoy se resolvía caso por caso.
Segundo, conecta a Guatemala con el mundo. Los ataques suelen venir del extranjero. La Red 24/7 y las reglas sobre evidencia digital son la base para cooperar con otros países y con los proveedores de servicios, y para una eventual adhesión al Convenio de Budapest.
Tercero, cambia la conversación en las juntas directivas. Un incidente ya no es solo un problema técnico: tendrá un marco penal, procesal y administrativo, y una autoridad con la que coordinarse. Bancos, telecomunicaciones, energía, salud, gobierno y sus proveedores serán los primeros en sentirlo, pero cualquier empresa que maneje datos de clientes debería prepararse.
Y cuarto, no lo resuelve todo. Guatemala sigue sin una ley integral de protección de datos personales, y el éxito dependerá del presupuesto, del talento especializado y de reglamentos claros.
¿Su empresa sabría a quién llamar, y qué evidencia conservar, si mañana sufre un ciberataque?
✅ Bonus: 6 acciones para preparar a su empresa
No hace falta esperar al reglamento para empezar. Estas seis acciones son buenas prácticas reconocidas (ISO/IEC 27001, NIST CSF) y le dejarán en mejor posición sea cual sea el texto final.
- Nombre un responsableDesigne a una persona con autoridad y acceso a la gerencia para la seguridad de la información: un CISO interno o como servicio. Será su enlace natural con las nuevas autoridades.
- Identifique lo críticoHaga un inventario de sistemas, datos y servicios esenciales, y de qué proveedores los sostienen. Si presta servicios a sectores críticos, asuma que se le exigirá más.
- Actualice su plan de respuesta a incidentesDefina quién decide, cómo se escala, a quién se notifica y en qué tiempos. Deje espacio para los plazos de reporte que fije el texto oficial.
- Prepárese para conservar evidenciaActive y retenga registros (logs) de accesos y sistemas, sincronice relojes y documente la cadena de custodia. Sin evidencia no hay investigación posible.
- Revise contratos con proveedoresProveedores de TI, nube y software deberían comprometerse a notificar incidentes, cooperar con investigaciones y entregarle registros cuando los necesite.
- Capacite y simuleForme a su personal en suplantación de identidad y fraude, y haga al menos un simulacro de incidente al año con la alta dirección.
Consejo profesional
Lea el decreto cuando se publique, pero no lo lea solo. Combine la revisión legal con una revisión técnica: muchas obligaciones (reportar, preservar evidencia, cooperar) solo se cumplen si los controles ya existen. Este boletín es informativo y no sustituye la asesoría legal.
Preguntas frecuentes
¿La Ley Marco de Ciberseguridad ya está vigente?
Todavía no. El Congreso la aprobó el 3 de noviembre de 2026; falta que el Ejecutivo la sancione y que se publique en el Diario de Centro América. Entrará en vigor en el plazo que fije el propio decreto.
¿Cuál es el número de la ley?
Es el Decreto 26-2026 del Congreso de la República, que proviene de la iniciativa 6347. Se aprobó de urgencia nacional con 121 votos a favor y 10 en contra.
¿Qué instituciones crea?
El Consejo Nacional de Ciberseguridad (Conciber), la Dirección Nacional de Ciberseguridad (Diciber) en Gobernación y el Centro de Respuesta a Incidentes de Ciberseguridad de Guatemala (Cric-gt), además de una fiscalía especializada, la Red 24/7 Guatemala y una unidad forense en el Inacif.
¿Qué delitos informáticos sanciona?
Entre otros, la interceptación ilícita de datos, los ataques a la integridad de datos y de sistemas, la apropiación de identidad y el abuso de dispositivos, con penas de prisión que aumentan si se afecta infraestructura crítica.
¿Afecta a las empresas privadas?
Sí. Los delitos aplican a cualquier persona, y la ley prevé un régimen de sanciones administrativas y coordinación con el sector privado. Las obligaciones concretas por sector deben confirmarse en el texto oficial y en sus reglamentos.
¿Es una ley de protección de datos personales?
No. Guatemala sigue sin una ley integral de protección de datos personales; esta ley se centra en ciberseguridad, ciberdelitos y evidencia digital.
¿Su organización está lista para la nueva ley?
Le ayudamos a evaluar su nivel de preparación, definir un responsable y poner en marcha los controles que la ley dará por sentados: gobierno, respuesta a incidentes, evidencia y continuidad.
Fuentes y verificación
Boletín editorial de LandoHOUSE elaborado a partir de Soy502 y contrastado con:
- Soy502 — Congreso busca aprobar de urgencia nacional la Ley de Ciberseguridad (03/11/2026)
- Prensa Libre — Congreso aprueba de urgencia nacional la Ley de Ciberseguridad con 121 votos (03/11/2026)
- La Hora — Congreso da luz verde y aprueba de urgencia nacional Ley Marco de Ciberseguridad (03/11/2026)
- República — Diputados aprueban de urgencia nacional la Ley de Ciberseguridad (03/11/2026)
- Emisoras Unidas — Ley de Ciberseguridad previene y combate delitos cibernéticos (03/11/2026)
- CACIF — Llamado a aprobar la Ley Marco de Ciberseguridad con enmiendas técnicas (03/11/2026)
- AGN — Gobierno espera que el Congreso apruebe ley marco contra ciberataques (27/04/2026)
- La Hora — Dictamen de la Ley de Ciberseguridad fortalece la Dirección Nacional (04/10/2026)
- Congreso de la República — Dictamen favorable de la Comisión de Asuntos de Seguridad Nacional, iniciativa 6347 (PDF)
El texto final del Decreto 26-2026, con las enmiendas aprobadas, aún no se ha publicado; actualizaremos este boletín cuando el Ejecutivo lo sancione y aparezca en el Diario de Centro América. Las penas citadas corresponden a lo informado por los medios sobre el texto discutido en el pleno. Contenido informativo; no constituye asesoría legal.